
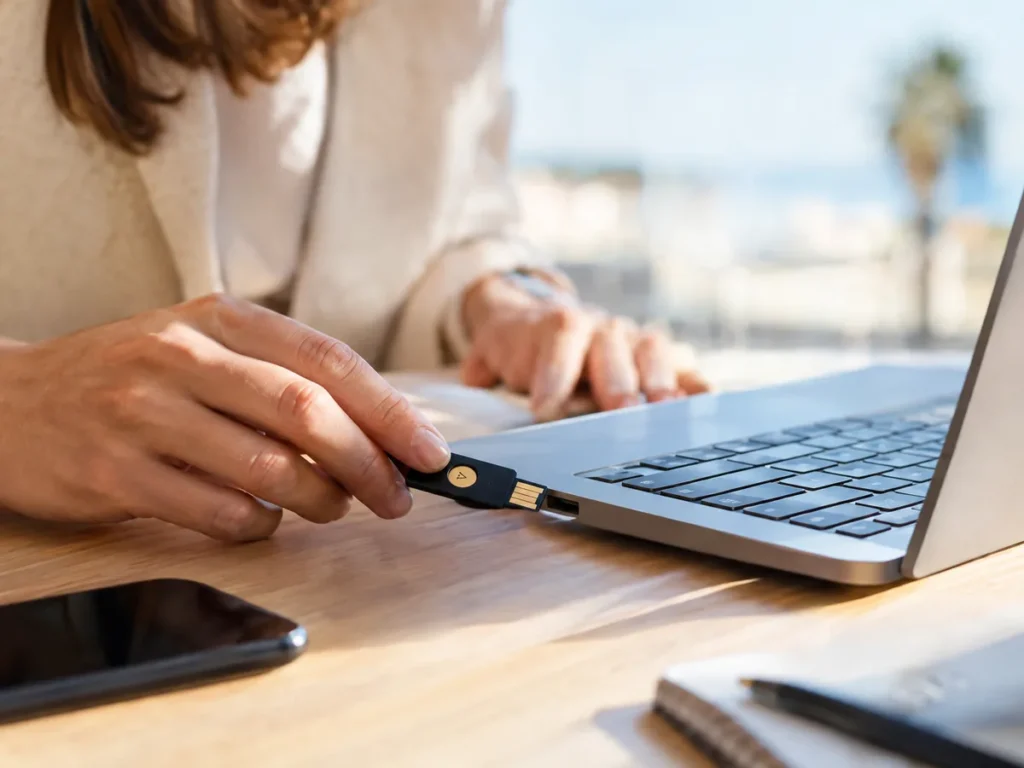
La autenticación de doble factor para empresas pide, además de la contraseña, una segunda prueba que el atacante no tiene: una app, una notificación o una llave física. Según Microsoft, reduce el riesgo de robo de cuenta un 99,22 % (estudio de 2023), y su informe de 2025 sitúa en más del 97 % los ataques de identidad que se basan en contraseñas. El SMS ya no basta: para cuentas críticas, llaves FIDO2 o passkeys.
Un lunes por la mañana nos llama una gestoría: el correo de una empleada lleva desde el viernes enviando facturas con un IBAN cambiado a sus clientes. Nadie hackeó nada sofisticado. Alguien adivinó una contraseña reutilizada y entró sin más, porque la cuenta no tenía segundo factor. La autenticación de doble factor para empresas existe precisamente para que ese lunes no llegue. Y no es un caso aislado: el balance de INCIBE de 2025 recoge 122.223 incidentes gestionados, un 26 % más que en 2024, con 25.133 casos de phishing.
En DSI llevamos 20 años resolviendo problemas informáticos a empresas y vemos lo mismo una y otra vez: el doble factor está disponible y es gratis en casi todos los servicios, pero se deja «para cuando haya tiempo». En esta guía verás qué métodos existen, cuáles aguantan los ataques de 2026, cómo activarlo paso a paso en Microsoft 365 y Google Workspace y qué hacer con el personal que no tiene móvil de empresa.
¿Qué es la autenticación de doble factor y en qué se diferencia de la verificación en dos pasos?
El doble factor de autenticación (2FA) combina dos pruebas de tipos distintos: algo que sabes (la contraseña), algo que tienes (el móvil, una llave) o algo que eres (huella, cara). Si roban una, la otra sigue cerrando la puerta. Cuando son dos o más factores se habla de MFA para empresas; en la práctica, ambos términos se usan igual.
Eso sí, hay un matiz que INCIBE subraya en su guía sobre cómo asegurar las cuentas con autenticación de doble factor: no todo segundo paso es un segundo factor real. La verificación en dos pasos por SMS depende de la línea telefónica, y un código que viaja por la red móvil se puede interceptar o desviar con un duplicado de SIM. Por eso INCIBE desaconseja el SMS como método principal.
¿Funciona? Los números son contundentes. El estudio de Microsoft Research de 2023 concluyó que el MFA reduce el riesgo de compromiso un 99,22 % en el conjunto de cuentas, y un 98,56 % incluso cuando la contraseña ya se había filtrado.
Tipos de doble factor para empresas: seguridad frente a comodidad
No todos los métodos protegen igual. La diferencia clave está en si el método es «resistente al phishing», es decir, si sigue funcionando aunque el empleado caiga en una web falsa.
| Método | Seguridad | Comodidad | Resiste phishing | Coste orientativo |
|---|---|---|---|---|
| SMS o llamada | Baja | Alta | No | Gratis |
| App autenticadora (código de 6 dígitos, TOTP) | Media | Media | No | Gratis |
| Notificación push con número (Microsoft Authenticator, avisos de Google) | Media-alta | Alta | Parcial | Gratis |
| Passkey en el móvil o en el PC (Windows Hello, Face ID) | Alta | Muy alta | Sí | Gratis |
| Llave física FIDO2 (USB/NFC) | Muy alta | Alta | Sí | 25-60 € por llave |
Las llaves FIDO2 y las passkeys funcionan con criptografía ligada al dominio real: si la web es falsa, la llave simplemente no responde. El Microsoft Digital Defense Report 2025 afirma que el MFA resistente al phishing bloquea más del 99 % de los ataques de identidad incluso cuando el atacante ya tiene usuario y contraseña válidos.
¿Hay que comprar llaves para toda la plantilla? Depende. Para la mayoría del equipo, una app con notificación y número basta. Las llaves las reservamos para administradores, dirección y quien mueve dinero.
¿Qué ataques frena el 2FA y cuáles no?
El 2FA corta de raíz los ataques más comunes: contraseñas filtradas, reutilizadas o adivinadas por fuerza bruta. Microsoft cifra en más del 97 % los ataques de identidad de 2025 que son de este tipo. Pero hay dos técnicas que se saltan los métodos débiles y conviene conocerlas.
Fatiga de MFA. El atacante tiene la contraseña y lanza decenas de notificaciones al móvil del empleado, a menudo de madrugada, hasta que este pulsa «Aprobar» para que paren. Microsoft respondió obligando desde mayo de 2023 a teclear un número que aparece en pantalla (number matching): si tú no estás iniciando sesión, no sabes qué número poner.
Phishing adversary-in-the-middle (AiTM). Aquí la web falsa hace de intermediaria con la real. El empleado mete contraseña y código, el sitio falso los reenvía al instante y se queda con la cookie de sesión. Con eso el atacante entra sin volver a pedir nada. Contra esto, la app con código y el SMS no sirven. Solo frenan el AiTM las passkeys y las llaves FIDO2. Si quieres ver cómo llegan estos correos, lo contamos en nuestra guía de phishing en empresas y cómo detectarlo.
¿Cómo implantar el doble factor en una pyme de 15 personas?
Una implantación ordenada se hace en dos o tres semanas sin parar el trabajo: inventario de cuentas, prueba con un grupo pequeño, activación general con fecha avisada y retirada de los accesos antiguos. Este es el orden que seguimos cuando lo montamos en una empresa de 15 empleados:
- Inventario de cuentas. Correo, ERP, banca online, gestoría, redes sociales, proveedor de dominio. Apunta quién accede a cada una y si hay cuentas compartidas (tipo «facturacion@»).
- Cuentas de administrador primero. Activa llave FIDO2 o passkey en las cuentas con permisos de administración y crea dos cuentas de emergencia guardadas bajo llave.
- Grupo piloto de 3 personas. Alguien de oficina, alguien que trabaje fuera y la persona menos técnica. Si a ella le resulta fácil, a todos les resultará fácil.
- Sesión de 20 minutos con todo el equipo. Instalar la app, registrar un segundo método de respaldo y explicar una regla: «si te llega un aviso que no has pedido, rechaza y avisa».
- Activación general con fecha anunciada. Una semana de margen para que cada uno registre su método.
- Bloqueo de la autenticación heredada. IMAP, POP y otros protocolos antiguos no piden segundo factor: si siguen abiertos, son una puerta trasera.
- Procedimiento de recuperación. Qué pasa si alguien pierde el móvil: quién verifica su identidad y cómo, sin restablecer accesos por un simple correo o llamada.
- Revisión al mes. Comprobar en los registros de inicio de sesión que nadie ha quedado fuera de la política.
En un mantenimiento informático para empresas en Mallorca como el nuestro, los pasos 6 a 8 son los que más se olvidan cuando la empresa lo hace por su cuenta.
¿Cómo activar el MFA en Microsoft 365 y en Google Workspace?
En los dos entornos se activa desde la consola de administración, sin coste adicional en las licencias de empresa. La diferencia está en el nivel de control: con las opciones básicas proteges a todos por igual; con licencias superiores puedes exigir más seguridad según la persona o el lugar.
Microsoft 365. Según la guía oficial de Microsoft para configurar MFA, hay tres caminos:
- Valores predeterminados de seguridad (gratis, Entra ID Free): todos registran Microsoft Authenticator, se bloquea la autenticación heredada y los administradores pasan el segundo factor en cada inicio. Se activan en el centro de administración de Microsoft Entra > Identidad > Información general > Propiedades. Los inquilinos creados desde octubre de 2019 ya los traen encendidos, pero conviene comprobarlo.
- Acceso condicional (Microsoft 365 Business Premium, con Entra ID P1): permite, por ejemplo, exigir MFA resistente al phishing solo a administradores o pedirlo siempre fuera de la oficina. Es lo que recomendamos a partir de 10-15 usuarios.
- MFA por usuario: el método antiguo. Microsoft no lo recomienda.
Si estás valorando la suite o ya la tienes, en nuestro artículo sobre Microsoft 365 para empresas explicamos qué licencia incluye cada cosa.
Google Workspace. Según la documentación de Google para desplegar la verificación en dos pasos, el orden es: consola de administración > Seguridad > Autenticación > Verificación en dos pasos > permitir que los usuarios la activen, fijar un periodo de inscripción para las altas nuevas (de 1 día a 6 meses) y programar la obligatoriedad con fecha. Puedes exigir «cualquier método excepto códigos por SMS o llamada» o, para cuentas sensibles, «solo llave de seguridad», que ya incluye passkeys.
¿Qué hacer con el personal que no tiene móvil de empresa?
Es la pregunta que más nos hacen, y tiene solución. No hace falta obligar a nadie a instalar apps en su teléfono personal: hay alternativas que funcionan igual de bien o mejor.
- Llave FIDO2. La opción más limpia. Va en el llavero, sirve para el PC del puesto y no depende de ningún móvil. Con 15 empleados, equipar a toda la plantilla sale por unos pocos cientos de euros (precio orientativo de mercado).
- Passkey en el propio ordenador. Windows Hello con huella, cara o PIN convierte el PC del puesto en el segundo factor. Ideal para puestos fijos.
- Token de códigos físico (OATH). Un pequeño dispositivo que muestra un código. Útil en naves, cocinas o talleres donde no se usa ordenador fijo.
- Móvil personal, si el empleado acepta. La app no da acceso a nada del teléfono, pero conviene dejarlo por escrito y no imponerlo.
Pasa algo parecido con las cuentas compartidas de un mostrador o un almacén: lo correcto es dar una cuenta a cada persona. Si no es posible, una llave física que se queda en el puesto es mejor que nada.
¿Cuándo NO basta el doble factor?
El doble factor no basta cuando el atacante no necesita pasar por la puerta de inicio de sesión. Pasa en cuatro situaciones que vemos con frecuencia, y en todas ellas hacen falta medidas adicionales.
- Robo de sesión por malware. Un infostealer en el PC se lleva las cookies de sesión ya validadas. Aquí entran el antivirus gestionado, las actualizaciones y no trabajar como administrador local.
- AiTM con métodos débiles. Si tu MFA es SMS o código, el phishing avanzado lo atraviesa. Solución: passkeys o llaves en las cuentas críticas.
- Recuperación de cuenta por ingeniería social. Alguien llama haciéndose pasar por un empleado que «ha perdido el móvil». Si el soporte reinicia el MFA sin verificar, todo lo anterior sobra.
- Aplicaciones que se quedaron fuera. El ERP antiguo, la VPN o el panel del hosting sin segundo factor. El MFA solo protege lo que cubre.
Para empresas afectadas por la directiva NIS2, además, el MFA ya no es opcional: el artículo 21 de la Directiva (UE) 2022/2555 lo incluye entre las medidas mínimas de gestión de riesgos. Lo desarrollamos en nuestra guía sobre NIS2 para empresas en España.
Preguntas frecuentes sobre la autenticación de doble factor para empresas
¿Es obligatoria la autenticación de doble factor para empresas en España?
No hay una ley general que la imponga a todas, pero sí aparece en normas concretas. La Directiva NIS2 la incluye entre las medidas mínimas para entidades esenciales e importantes, y el RGPD exige medidas de seguridad «apropiadas» al riesgo. En la práctica, tras una brecha de datos, no tener MFA en el correo es difícil de justificar ante la AEPD o ante tu aseguradora.
¿Qué método de doble factor es más seguro para una empresa?
Las llaves FIDO2 y las passkeys son los métodos más seguros en 2026, porque resisten el phishing adversary-in-the-middle: solo responden en la web legítima. Les siguen las notificaciones push con número, que frenan la fatiga de MFA. El SMS es el más débil y conviene dejarlo solo como respaldo, nunca como método principal en cuentas de administración o finanzas.
¿Cuánto cuesta implantar el doble factor en una pyme?
El software suele salir gratis: Microsoft 365 y Google Workspace lo incluyen en sus licencias de empresa y las apps autenticadoras no tienen coste. El gasto real son las llaves físicas, entre 25 y 60 euros cada una (orientativo, 2026), y las horas de configuración y formación. En una empresa de 15 personas, se resuelve en dos o tres semanas.
¿Qué pasa si un empleado pierde el móvil con el doble factor?
Entra con su método de respaldo (una segunda llave, códigos de recuperación o otro dispositivo registrado). Si no lo tiene, el administrador verifica su identidad en persona o por videollamada y le permite registrar un método nuevo. Por eso es clave que cada empleado tenga al menos dos métodos y que el restablecimiento nunca se haga por un simple correo.
¿El doble factor protege también contra el ransomware?
En parte. Muchos ataques de ransomware empiezan con una cuenta robada de correo, VPN o escritorio remoto, y el doble factor corta esa vía de entrada. Pero no frena un adjunto malicioso que el empleado ejecuta en su propio equipo. Por eso el MFA se combina con antivirus gestionado, actualizaciones y copias de seguridad fuera de la red.
¿Cómo puede ayudarte DSI con la autenticación de doble factor para empresas?
Somos tu equipo IT externo: revisamos qué cuentas tienes sin proteger, activamos la autenticación de doble factor para empresas en Microsoft 365 o Google Workspace, configuramos llaves para administración y dejamos el procedimiento de recuperación por escrito. Todo dentro de una cuota plana sin sorpresas, con trato humano. Conoce nuestros servicios de informática en Palma o llámanos o escríbenos por WhatsApp al +34 871 535 934.


